
Santé
Faciliter l’accès aux postes et aux données sensibles des professionnels.
Les défaillances humaines, la compromission des mots de passe, les attaques visant les smartphones et la perte de badges fragilisent les accès aux systèmes et aux locaux.
Notre vision : concevoir des dispositifs de sécurité autonomes qui garantissent l’identité de l’utilisateur par biométrie décentralisée, libèrent des mots de passe et facilitent le MFA, le RGPD, DORA, NIS2 et les approches Zero Trust.

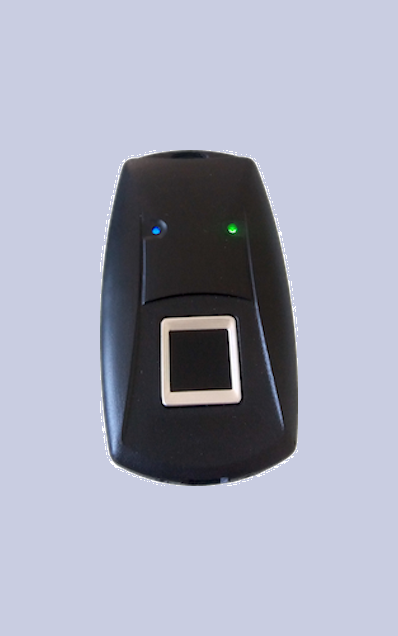
KeoPass associe biométrie, authentification et contrôle d’accès dans un dispositif autonome, universel et agnostique.
Compatible avec les terminaux fixes ou mobiles et les lecteurs NFC/RFID. Fonctionne avec les services, applications locales ou SaaS sans intégration d’API.
Aucune application, aucun pilote et aucune modification logicielle. Personnalisation et paramétrage via des pages web statiques.
Appairage Bluetooth standard ou Plug&Play USB. Plus besoin de saisir les mots de passe : moins d’erreurs et moins de demandes de réinitialisation.
Analyse d’empreintes intégrée, Secure Element, mémoire et communications chiffrées en AES, avec auto-effacement en cas d’ouverture de la clé.
Certificats d’authentification client stockés dans un Secure Element. Support du Passwordless, du smartcard logon et de FIDO2 sous Windows / AD.
Jusqu’à 3 000 authentifications sans-fil par charge, recharge USB, mise à jour via navigateur web et garantie 5 ans.
Conçue et fabriquée en France.
Une authentification biométrique unique pour les accès logiques et physiques, sans bouleverser les solutions déjà en place.
Déverrouillage de postes, ordinateurs, tablettes, smartphones et IoT ; applications locales ou SaaS ; VPN, AD, SSO et Cloud.
PKI, FIDO2, Passkeys, certificats X.509 et authentification forte. Les certificats sont protégés dans le Secure Element.
Gestionnaire de mots de passe web avec un mot de passe unique par URL. TOTP, HOTP et autres modes d’authentification selon les usages.
Portes, portillons, tourniquets, barrières, badgeuses et équipements. Utilisation avec les lecteurs NFC/RFID standards, sans modification d’infrastructure.
Remplacement de badges MiFare ou DESFire EV3, HID Prox/iClass/SEOS. Options multi-badges et alarme sous contrainte.
Signature électronique, chiffrement, e-mail et fichiers, ainsi que wallets d’identité ou de crypto-actifs.
Postes partagés : fermeture de session lors de l’éloignement du PC en option.
Contrôle d’accès déconnecté : contrôle de gâches et verrous électriques, avec géolocalisation des clés en option.
Faciliter l’accès aux postes et aux données sensibles des professionnels.

Renforcer l’authentification et sécuriser les accès aux services et transactions.

Sécuriser les postes fixes et mobiles des techniciens et opérateurs.

Protéger les accès aux données personnelles et professionnelles.
Compatible avec les recommandations françaises en matière de contrôle d’accès biométrique (ANSSI & CNIL - Type 1)
Aucune base de données biométriques centralisée : les données biométriques restent résidentes et chiffrées dans l'enclave sécurisée de la clé.
Secure Element intégré certifié ANSSI CC EAL6+ & FIPS 140-3
Ajoute la sécurité biométrique aux accès logiques et physiques sans installation logicielle ni modification d’infrastructure.
Une clé personnelle garantissant l’identité pour les accès logiques et physiques.
Solution universelle et agnostique, conçue pour limiter l’impact sur les solutions existantes.
Une authentification plus rapide, sans création, mémorisation ni saisie de mots de passe complexes.
Limitation des appels liés aux mots de passe oubliés et aux réinitialisations.
Protection contre le hameçonnage et réduction des comportements de contournement liés aux mots de passe.
Architecture durcie, communications chiffrées et effacement en cas d’ouverture du dispositif.
